基础设施安全与稳定主题中心
从底座选型、架构隔离到监控容灾,建立可验证的业务连续性
本栏目面向负责出海系统建设与运行的技术负责人、架构、运维和安全团队,按“节点与云底座、架构与发布、第三方依赖、数据生命周期”梳理关键问题。重点是让容量、隔离、可观测性、故障切换和数据保护能够被测试与持续维护;组织权限、人员流程和企业级内控由企业安全与内控治理栏目承接。
节点与云底座:核验线路、带宽、隔离和控制权
服务器和 SaaS 基础设施不能只按配置与价格判断。应结合目标用户区域,核验高峰期线路、独享或共享带宽、硬件与扩容机制、IPMI 控制权、多租户隔离以及 CDN 和 WAF 策略。
架构与发布:控制资源争用并缩短恢复时间
高可用不等于存在备份。系统还需要明确跨区域复制与切换目标、多租户资源配额、数据库和服务边界,并通过全链路监控、容量测试、灰度发布和回滚演练验证恢复能力。
第三方依赖:评估稳定性并保留降级选择权
自建、SaaS 和低代码路线对应不同的控制权与退出成本。接入第三方前应核查数据、权限、SLA 和责任边界,接入后持续监测依赖状态,并准备停服、接口故障或权限风险下的降级方案。
数据生命周期:让隔离、留痕和销毁可证明
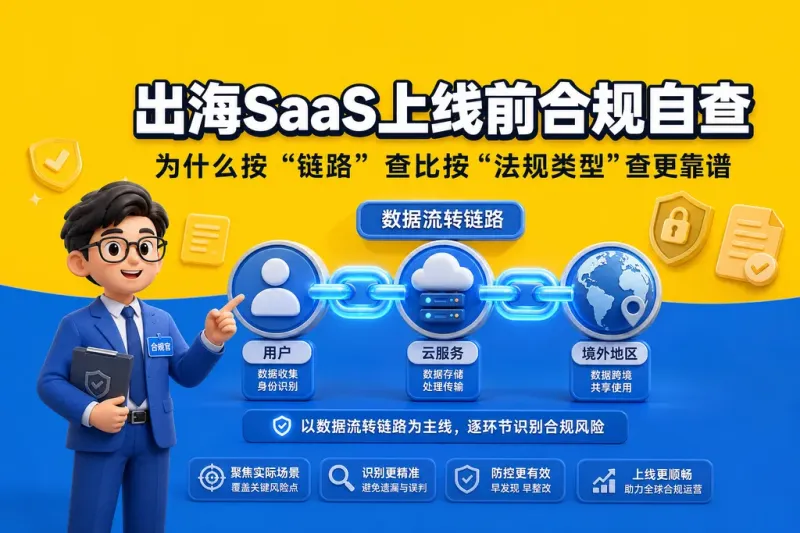
基础设施层的数据保护应覆盖采集、传输、存储、使用、共享、归档和销毁,而不只是静态加密。上线前需要按实际数据链路核查访问权限、脱敏隔离、日志留存、第三方流转与删除证明。
常见问题
有定期备份是否就代表系统具备高可用能力?
不代表。备份主要解决数据恢复问题,高可用还需要冗余节点、故障检测、流量切换、依赖降级和恢复后的数据校验,并通过演练确认 RTO 与 RPO 能满足业务要求。
购买高防服务器并启用 CDN、WAF 后是否无需继续监控?
不是。防护产品仍可能出现规则误杀、回源暴露、容量不足和配置漂移。应持续监测流量、错误率、资源、调用链和安全事件,并保留规则回滚及服务商升级路径。
第三方 SaaS 出现故障时应该立即切换供应商吗?
应先确认影响范围、保护权限和数据、启用既定降级方案并保存证据,再根据恢复能力、SLA、重复故障和退出成本决定继续使用、部分替换或整体迁移,避免在信息不足时扩大中断。