企业安全与内控治理主题中心
从权限、数据和资金到第三方责任,建立可审计的企业内控体系
本栏目面向出海企业负责人、安全、法务、财务、人力与技术管理团队,按“权限与组织、数据保护、资金与人员、第三方治理”梳理关键控制点。重点是明确谁能访问、谁能审批、谁负责复核,以及异常发生后如何撤权、留证和追责;服务器、网络、容量、监控和容灾等技术底座问题由基础设施安全与稳定栏目承接。
权限与组织:消除关键人和远程协作风险
内控不能只依赖员工可信或群聊记录。团队应按岗位和环境分级授权,隔离设备与账号,建立审批和操作留痕,并为离职、失联和紧急接管设置明确时限与责任人。
数据保护:管理完整生命周期和密钥边界
数据治理应覆盖采集、访问、共享、归档和销毁,而不是只在数据库增加一个加密字段。敏感数据需要分类分级,密钥与业务数据分离管理,并保留授权、导出和删除记录。
资金与人员:用流程和分权替代单点信任
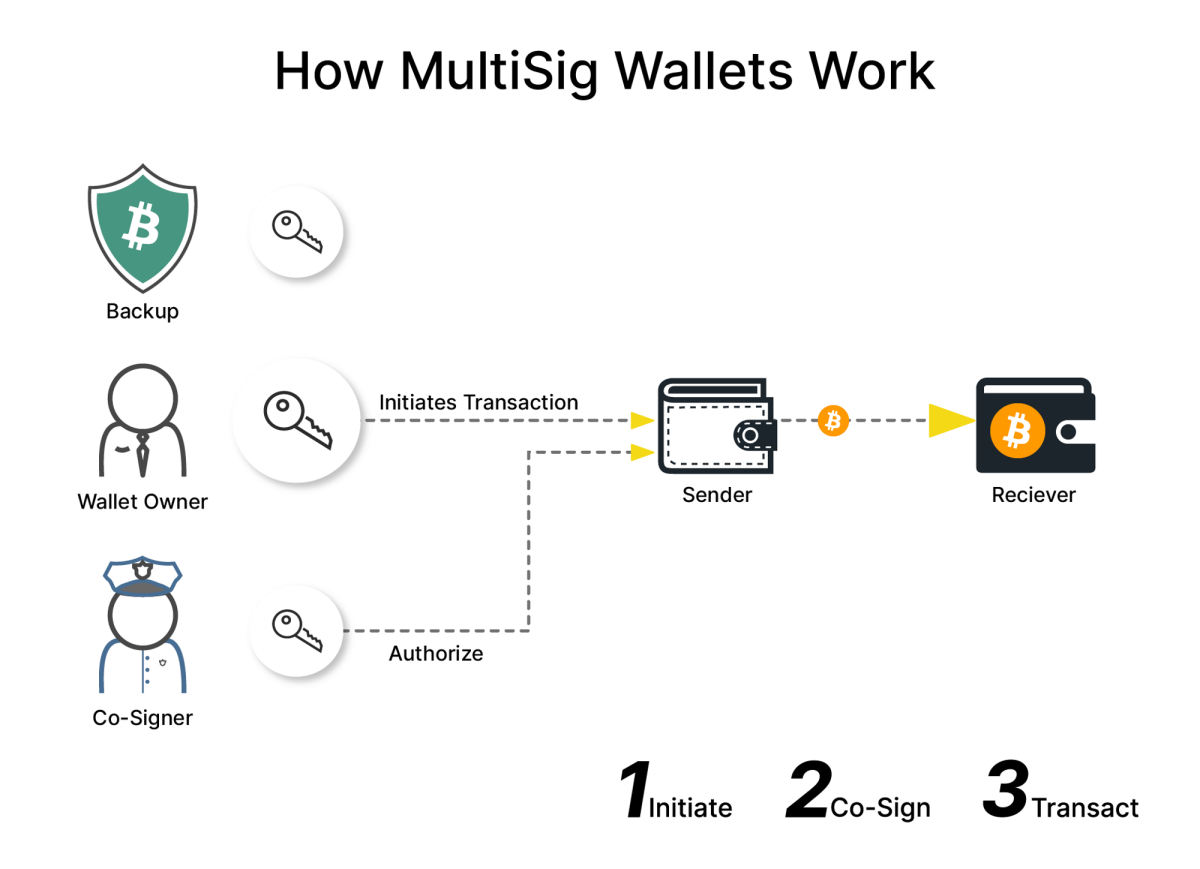
数字资产、付款和跨境发薪都需要把经办、审批、复核与执行职责分开。涉及多签、税务居民、代扣代缴或名义雇主时,应同时核验技术控制、主体责任和所在地要求。
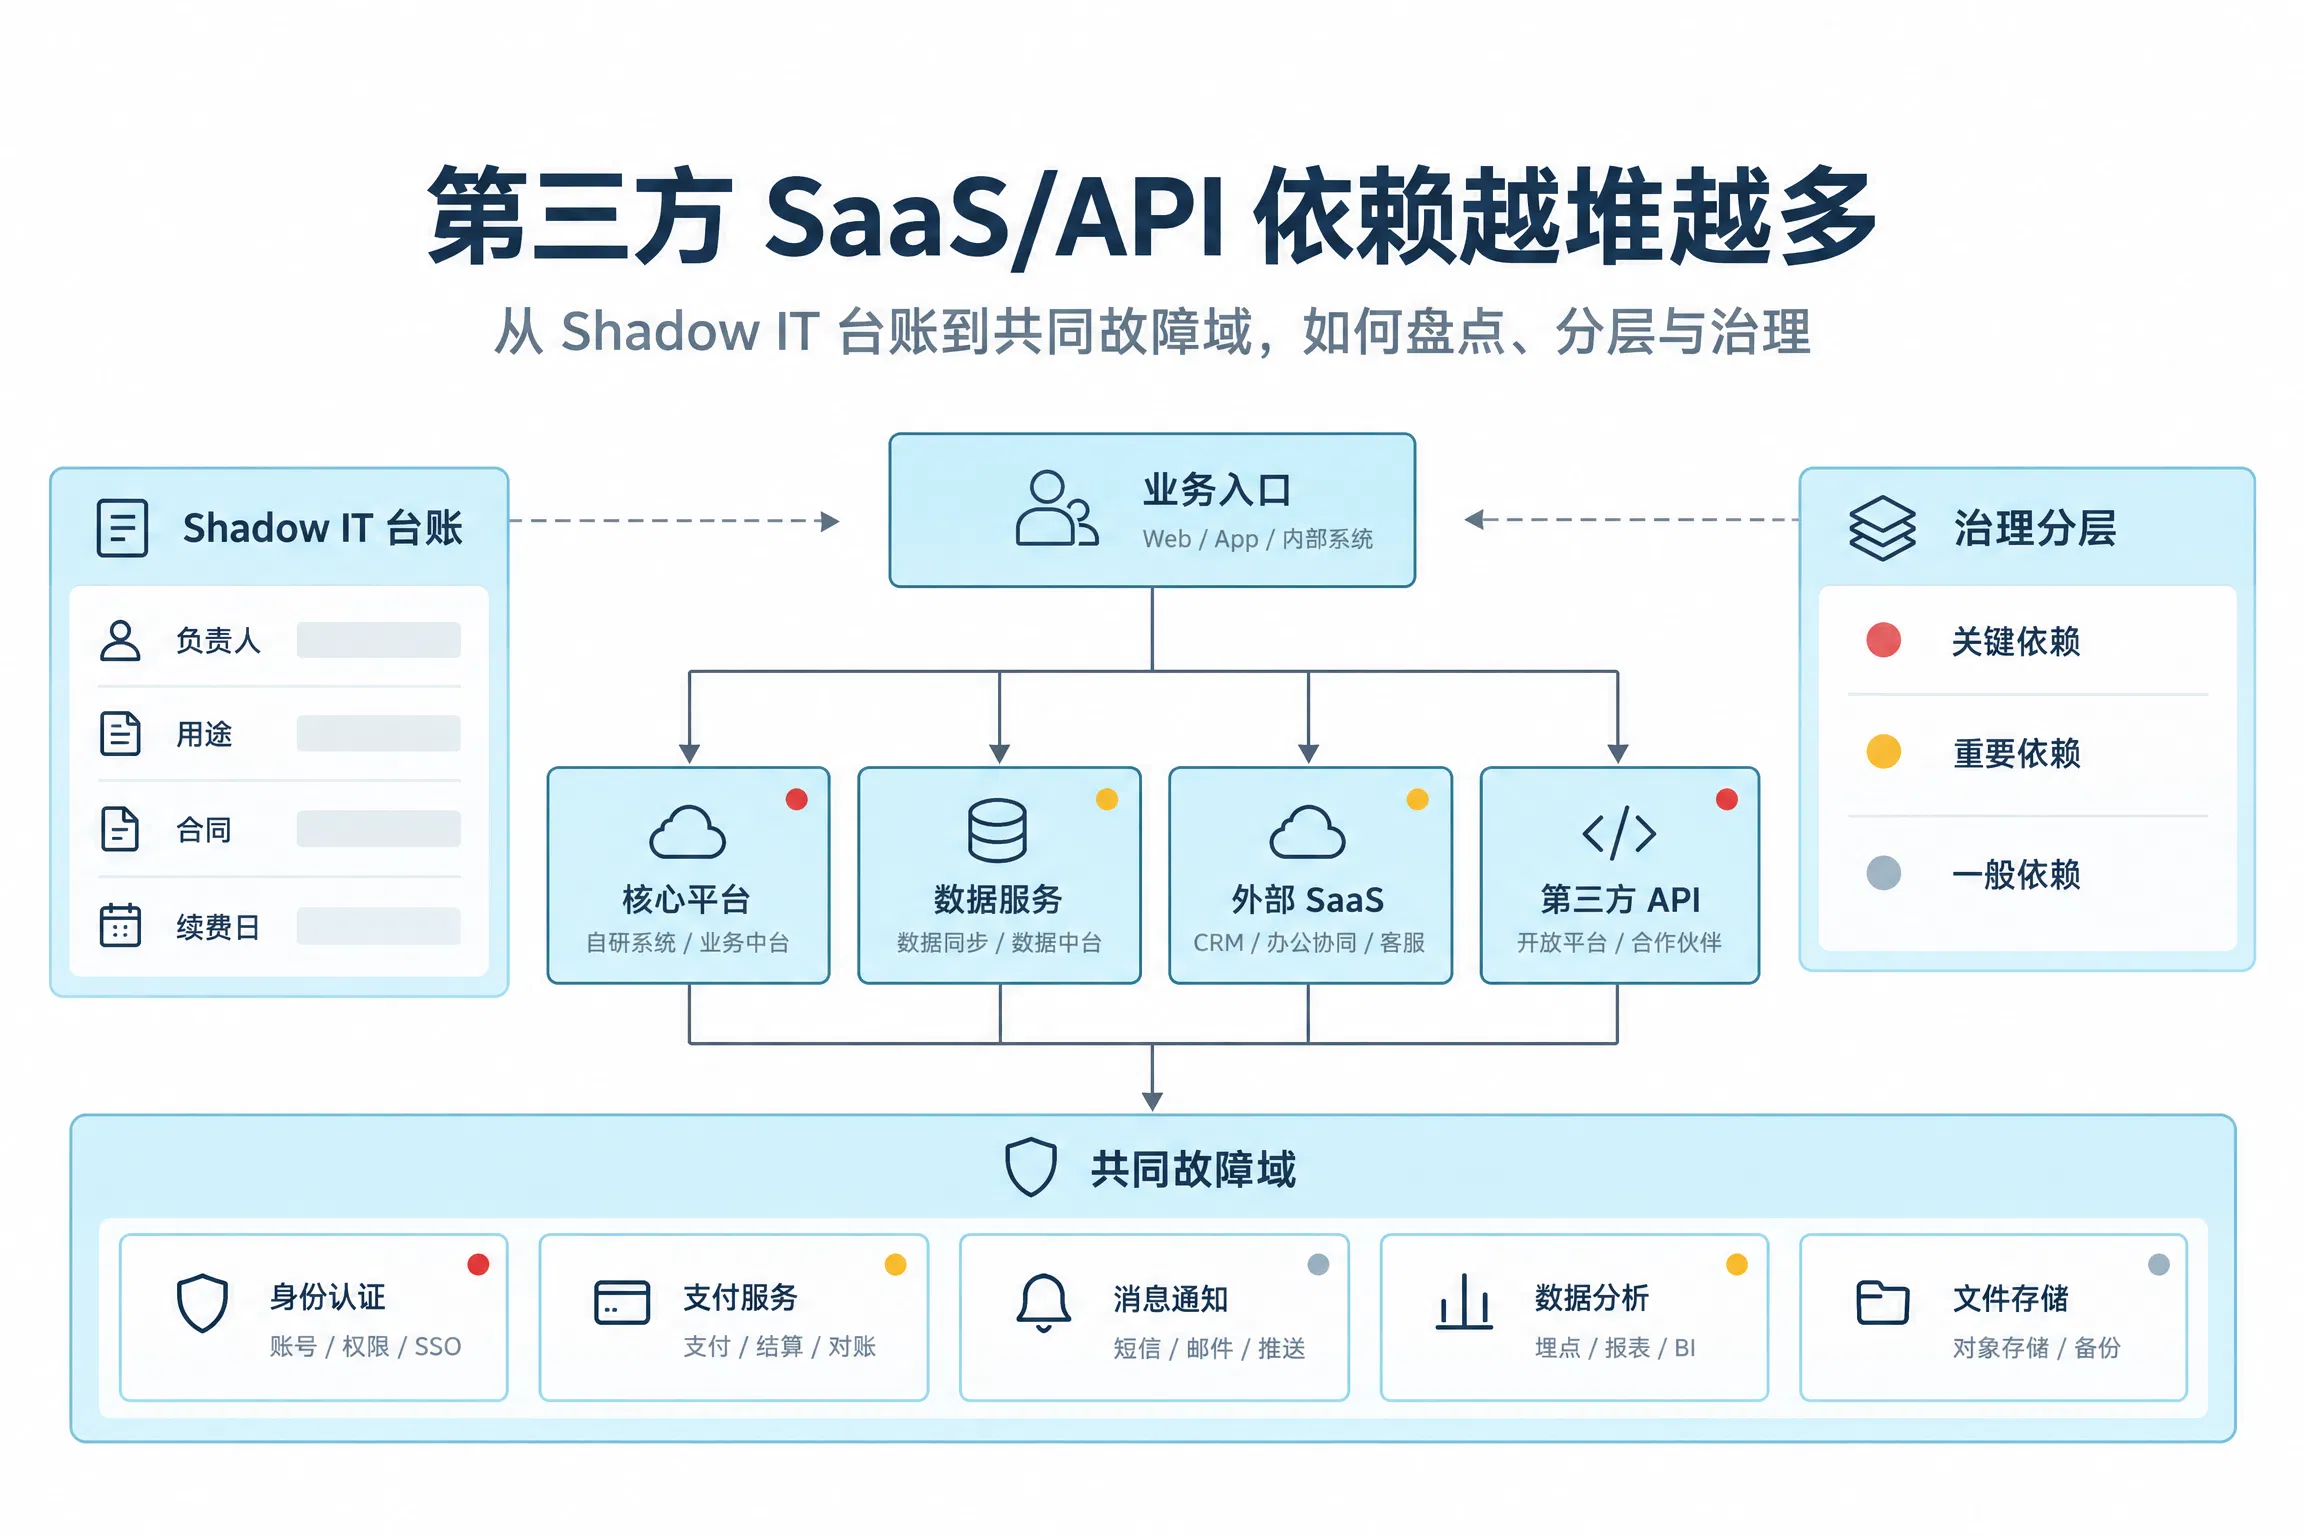
第三方治理:接入前划责,事故时保留选择权
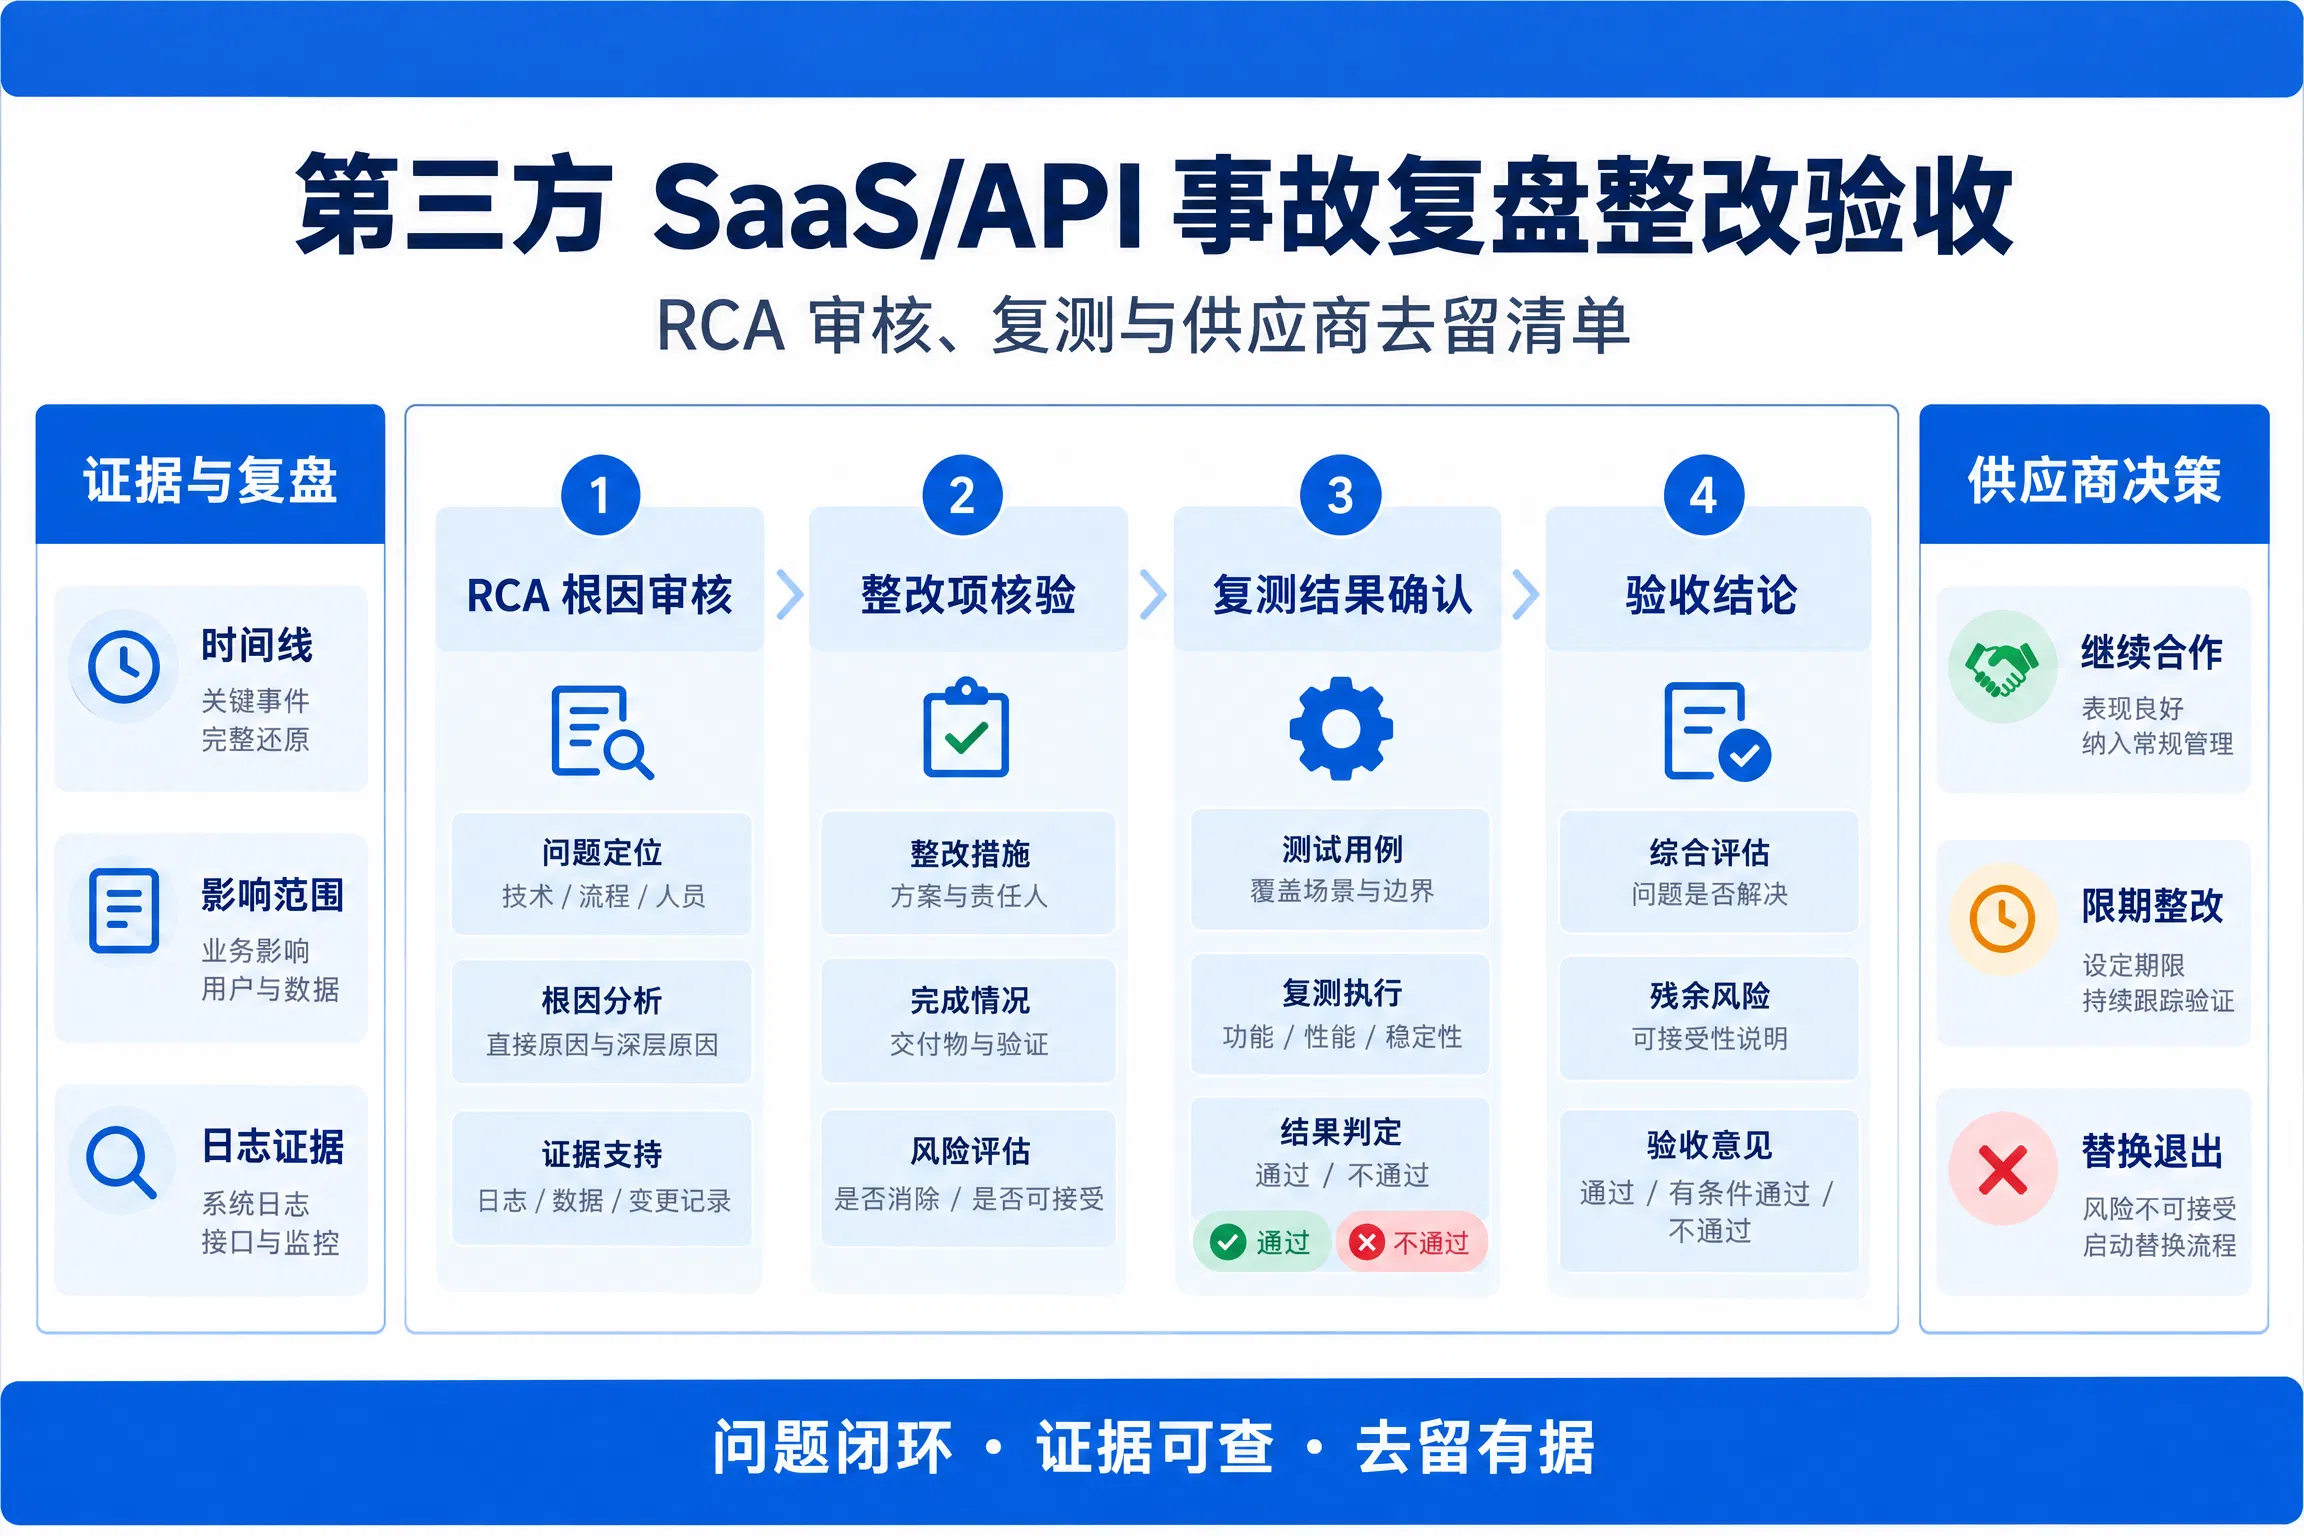
API 和 SaaS 供应商会接触数据、账号和关键流程。接入前应评估权限、数据与合规边界,合同和运行机制中明确通知、审计与退出责任;事故发生后同步进行止血、降级和证据保全。
常见问题
小团队是否可以让一个管理员掌握所有系统权限?
不建议。即使人数有限,也应拆分日常操作与高风险审批,使用独立账号、多因素认证和操作日志,并准备紧急接管及离职撤权流程,避免形成不可审计的单点控制。
数据完成加密后是否就满足安全与合规要求?
不代表。还需要管理采集必要性、访问授权、密钥、第三方共享、备份、导出和销毁。加密只能降低部分泄露风险,不能替代完整的数据生命周期治理。
第三方供应商发生安全事件时,企业可以等待对方处理吗?
不应被动等待。企业需要先建立内部指挥链,确认影响范围,限制权限和数据继续暴露,启动降级或切换方案并保存证据,再根据合同、所在地要求和专业意见决定通知及后续追责。