第三方API接入安全评估不是走个流程——本文从一个真实的数据主权纠纷案例出发,拆解接入前三维评估清单(数据/权限/合规)、平台侧与供应商侧责任边界划分,以及接入后为什么监控比评估更重要。
以下是根据第三方数据留存、合同边界不清和持续审计缺失等常见问题整理的组合式示意场景,不对应某个可识别客户。
某出海平台接入第三方服务后,在例行数据审计中发现,部分业务数据被供应商保留在其系统中,但合同和数据处理文件没有清楚说明数据类别、处理目的、存储位置、留存期限、删除机制和双方责任。
团队因此无法仅凭现有文件快速判断该项留存是否符合约定,需要重新梳理数据流、处理角色和合同义务。
这个场景说明,第三方接入不能只验证接口功能,还应在上线前明确数据处理、权限、安全、合规和退出安排。
如需进一步了解相关背景、判断依据与实施要点,可参考第三方SaaS与API依赖越堆越多:从Shadow IT台账到共同故障域,如何盘点、分层与治理。
本文给你: 接入前三维评估清单(数据/权限/合规),平台侧与供应商侧的责任边界划分框架,以及为什么接入后的持续监控,往往比接入前的评估更容易被忽略、也更重要。
为什么评估会被跳过?案例背后的机理
这类问题的发生,很少是因为技术团队不专业。
回头看那次接入,技术负责人后来复盘时说,当时的接入流程被完全当成了一个技术对接问题——API文档对上了,测试环境跑通了,就算完成。没有人把"数据留存在哪、权限给了多少、供应商的合规资质够不够"当成需要单独评审的内容。
这背后有三个常见原因。
第一,接入流程被当成纯技术问题。IT团队负责对接,业务团队负责验收功能,两边都没有把"安全评估"当成一个独立的必经环节——它悬在两个团队职责的中间地带,谁都没接住。
第二,评估框架缺失。即便有人意识到需要评估,也常常不知道该评估什么。数据存哪、权限给多大、供应商有没有相关合规资质——这些问题分散在不同的知识领域里,没有一个现成的清单可以照着走。
第三,时间压力。上线节点排在前面,评估流程排在后面。"先上线,评估补做"这个顺序一旦形成惯性,评估往往就变成了"如果有空再做"的事,而不是"接入前必须做"的事。
那位技术负责人最后的总结是:接入前没有做数据主权评估,是最常见也最容易被忽略的安全漏洞——不是因为它难,是因为它不在任何一个人的默认职责清单里。
接入前三维评估清单:数据、权限、合规
案例讲清楚了缺口在哪里,现在把清单补上。
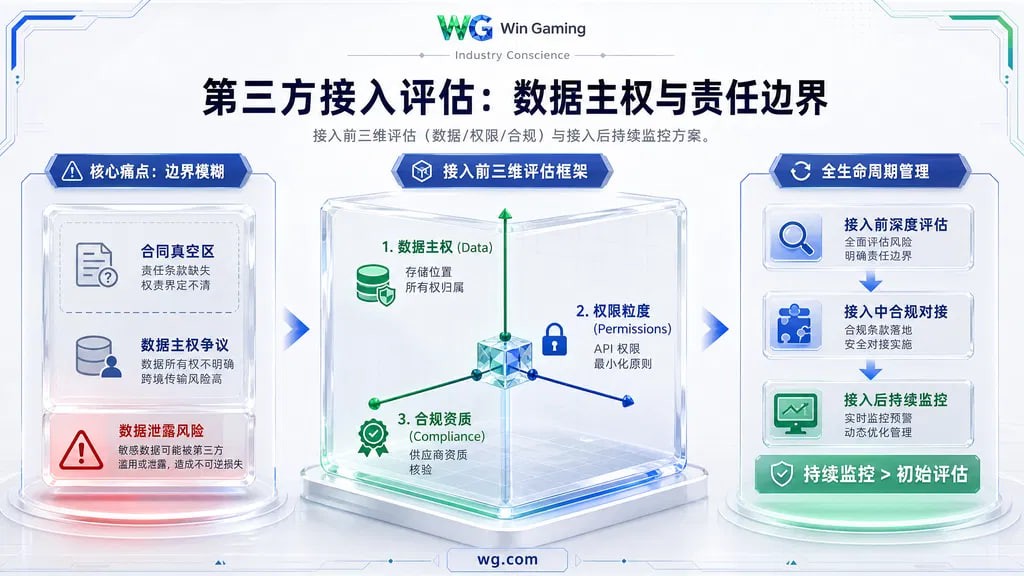
第三方接入前的评估,可以拆成三个维度:数据、权限、合规。这三个维度不是孤立的,但可以分开逐一核查。如果你的接入场景涉及用户敏感数据(如支付信息、身份信息),数据维度应当是优先评估的重点;如果接入场景主要是功能性API(如地图、消息推送),权限维度的边界划分优先级可能更高。
数据维度
核心要问的问题:各类数据由谁决定处理目的和方式,谁可以访问、导出、更正、删除和再利用;数据存储在哪些地区;传输和静态存储如何保护;留存期限、删除验证和合同终止后的返还机制是什么。
数据主权归属,是这次案例里被忽略的那个点——合同和数据处理文件未明确时,责任判断会更加困难,但最终责任仍可能由适用法律、实际处理角色和事实行为决定。团队应在签约前尽量明确,并由专业法律顾问审核。
权限维度
核心要问的问题:供应商获得的系统访问权限范围有多大?是不是遵循了权限最小化原则?权限变更有没有通知机制?
权限维度容易出现的问题,不是"一开始给的权限太大",而是"权限范围在使用过程中悄悄扩大,却没有人注意"。这个问题在模块4会展开讲。
合规维度
核心要问的问题:供应商主体和资质是否核验;双方在目标市场中的处理角色是什么;DPA、跨境传输机制、安全附件、子处理者条款、审计权、事件通知、数据返还和删除条款是否覆盖实际处理活动。签署 DPA 本身不等于完成合规。
子处理者核查:确认供应商是否使用云平台、分析工具、客服系统或其他子处理者,获取当前名单、处理地点、变更通知机制和反对或终止安排,并确认主供应商对其管理责任。
接入前三维评估清单
┌─────────┬──────────────────────────┐
│ 数据维度  │ 主权归属·存储位置·传输加密·留存期限 │
├─────────┼──────────────────────────┤
│ 权限维度  │ 权限范围·最小化原则·变更通知机制    │
├─────────┼──────────────────────────┤
│ 合规维度  │ 资质核验·目标市场覆盖·DPA是否签署   │
└─────────┴──────────────────────────┘
⚠️ 评估清单为通用框架,具体评估项目需结合接入场景和属地法规调整。三维评估可能存在交叉,需综合判断而非机械逐项核查。评估清单应随供应商关系变化和法规更新定期复核。DPA签署等合规动作建议咨询专业法律顾问,相关法务成本需纳入接入预算。
在第三方接入评估完成后,最好再补一轮《上线前合规链路自查》,把“评估通过”落实为“上线可执行”。
接入第三方不只是技术对接,是把一部分系统控制权交出去——交之前要知道交了什么。
责任边界怎么划:平台侧 vs 供应商侧
三维评估把该问的问题理清楚了,但评估之后还有一个更容易被跳过的环节——责任边界。
出了问题,谁负责?这个问题最好在接入之前就写进合同,而不是等出了事再吵。
那位技术负责人在处理那次数据主权纠纷时,最耗时间的部分不是技术修复,是和法务一起重新梳理合同、明确责任划分——这个过程比技术层面的补救花了更多时间和精力。
责任边界通常分三块:数据安全责任、可用性责任、合规责任。
数据安全责任:加密由谁负责实施?访问控制的边界谁来维护?如果发生安全事件,供应商向平台、平台向监管机构或用户的通知义务分别由谁承担,触发条件、时限、内容和协作流程是什么?具体义务取决于处理角色和属地法规。这三个问题在合同里如果没有明确写清楚,出事之后责任认定会非常困难。
可用性责任:服务的可用性标准(SLA)怎么定?故障响应时间是多久?如果供应商侧的问题导致平台业务中断,赔偿条款是什么?这些条款需要在接入前谈清楚,而不是在故障发生时才第一次讨论。
合规责任:面对监管机构时,平台、数据控制者、处理者、共同控制者或其他角色分别承担哪些法定义务和合同义务?如果因为供应商侧的问题导致监管处罚,风险由谁承担?这个问题的答案,往往和大多数人的直觉不一样。
| 核查事项 | 平台侧需要确认 | 供应商侧需要确认 | 共同证据 |
|---|---|---|---|
| 数据处理角色 | 确认是否决定数据处理目的和方式,以及平台在适用法规下属于控制者、共同控制者、处理者或其他角色。 | 确认供应商是受托处理者、独立控制者、共同控制者还是其他角色,并说明其实际处理范围。 | 数据流图、数据清单、数据处理协议、隐私说明、处理活动记录和正式合同。 |
| 数据安全 | 确认数据分类、授权策略、最小权限、密钥管理、业务连续性、用户沟通和内部审计要求。 | 确认基础设施安全、传输与存储加密、访问控制、漏洞管理、日志留存、备份和恢复机制。 | 安全控制清单、访问记录、加密说明、渗透测试摘要、漏洞整改记录和恢复演练结果。 |
| 安全事件响应 | 确认内部升级流程,以及是否需要向监管机构、用户、合作方或其他主体发出通知。 | 确认事件发现、遏制、调查、证据保留、恢复和向平台发出通知的责任与时限。 | 事件响应预案、通知时限、联系人名单、取证要求、演练记录和事后复盘报告。 |
| 服务可用性 | 确认业务降级、人工替代、备用供应商、数据恢复和业务连续性安排。 | 确认 SLA 计算口径、监测方式、故障等级、响应与恢复目标、支持渠道和服务补偿。 | SLA、监控报表、故障通知、根因分析报告、恢复记录和连续性演练结果。 |
| 合规与审计 | 确认合法处理基础、用户权利响应、跨境传输安排、供应商监督和内部审批责任。 | 确认配合审计、提供证据、管理子处理者、通知重大变更和落实整改的责任。 | 认证范围、独立审计报告、监管登记、子处理者清单、整改记录和跨境传输文件。 |
| 退出与删除 | 确认数据迁移、业务切换、导出验收、访问撤销和内部保存义务。 | 确认数据返还、导出格式、迁移协助、备份清除、可验证删除和合同终止支持。 | 退出计划、数据导出测试、迁移记录、权限撤销记录、删除证明和终止交接清单。 |
责任边界说明:本表是核查框架,不直接认定平台或供应商在具体项目中的法律角色和责任。实际责任取决于双方对处理目的和方式的决定权、具体业务行为、正式合同及适用法规,必要时应由专业法律顾问审核。
这张表格背后还有一层容易被忽略的成本——如果接入之后发现责任边界划分不合理,想要重新谈判或更换供应商,涉及的不只是新一轮的评估流程,还有数据迁移、系统重新对接的退出成本。这也是为什么责任边界最好在接入前一次谈清楚,而不是抱着"以后再改"的心态签合同。
退出控制:上线前测试数据导出格式、完整性和迁移时间,约定合同终止后的数据返还、备份清除、访问撤销、删除证明和过渡支持。仅在合同中写“支持导出”不足以证明实际可迁移。
常见问题
场景题1:供应商说自己有ISO27001认证,还需要做评估吗?
需要。认证是基线,不是终点。
ISO27001这类认证证明的是供应商具备某种通用安全管理体系,但它评估的是供应商的整体能力,不是你的具体接入场景。你的数据类型、权限范围、目标市场的合规要求,这些都是认证覆盖不到的细节,仍然需要单独评估。
场景题2:已经接入了但当时没做评估,现在怎么补?
分三步:补签数据处理协议(DPA)、重新核查权限清单、建立持续监控机制。
补签DPA涉及法律条款的具体表述,建议咨询专业法律顾问,确保条款真正覆盖了当前的数据处理实际情况,而不只是走个签字流程。权限清单核查可以自己团队先做一遍初步梳理,找出权限范围与实际使用是否匹配的问题点。
持续监控不应只依赖供应商自我声明。团队可以根据风险等级要求其提供认证范围、独立审计报告、渗透测试摘要、漏洞整改证据、事件记录、子处理者清单和业务连续性演练结果,并核查证据是否覆盖实际使用的产品和区域。
场景题3:数据存储在供应商那边,合规责任算谁的?
平台是否属于数据控制者,以及供应商是否属于处理者、独立控制者或其他角色,需要根据双方实际决定权和属地法规判断。外包存储不会自动消除平台自身义务,供应商也不会因此免除其法定和合同责任。
这是最容易被误解的一点。很多团队以为"数据存在供应商那边,出问题也是供应商的责任",但在大多数数据合规框架下,谁决定收集和处理数据、谁就是控制者,控制者的责任通常不会因为把存储环节外包出去就自动免除。
你上次检查供应商的权限,是什么时候?
三维评估清单做完了,责任边界也划清楚了。接入这件事,到这里就算完成了吗?
未必。
见过太多团队接入前认真做了评估,接入后就再也没看过供应商的权限清单——直到出了问题才发现权限早就蔓延了。评估的时候权限范围写得清清楚楚,半年后再看,供应商的系统访问权限已经比最初约定的宽了不少,没有人注意到这个变化是什么时候发生的。
为什么接入后监控比接入前评估更难被执行?
因为评估有明确的时间节点和责任人——接入前必须过这一关,否则上不了线。监控没有这样的强制节点。它需要持续投入资源,却没有一个"完成"的终点,也没有明确的触发条件提醒团队"该看一眼了"。
如需进一步了解相关背景、判断依据与实施要点,可参考第三方SaaS/API恢复后怎么收口?RCA审核、整改验收与供应商去留清单。
权限会蔓延,供应商的安全状态会变化,数据流向可能随着供应商自身的系统升级悄悄偏移——这些变化,不会主动通知你。
那位技术负责人在处理完那次纠纷之后,做的第一件事就是建立了一个例行的供应商权限复核机制,不再等出问题才回头看。
评估是门票,监控才是护城河。
如果你正在评估一个新的供应商
三维清单、责任边界、持续监控——框架给完了。
但很多团队卡住的地方,不是不知道该评估什么,而是评估这件事从一开始就没有被当成一个独立的、必须完成的环节。技术对接完成了,业务验收通过了,安全评估往往就在这两个环节的中间地带被漏掉了。
如果你正在评估一个新的第三方供应商,或者已经接入但没做过安全评估——WG官网包网可以帮你过一遍三维评估框架,找到接入盲区,不替你接管评估。
如果第三方服务发生突发事件,可参考第三方 SaaS/API 突发危机怎么处理:T+0至72小时止血、降级与证据留存,按时间顺序完成止血、降级与证据留存。